En esta guía técnica aprenderás a proteger servidor con Fail2Ban en las principales distribuciones Linux (Debian/Ubuntu, AlmaLinux/Rocky Linux y Alpine Linux), asegurando servicios críticos como SSH, Nginx, Apache y FTP contra ataques de fuerza bruta.
Fail2Ban es un demonio de prevención de intrusiones de código abierto indispensable en cualquier infraestructura Linux. Su función principal es monitorizar continuamente los archivos de registro del sistema (logs como /var/log/auth.log o /var/log/secure) en busca de patrones sospechosos y bloquear automáticamente las direcciones IP mediante cortafuegos (iptables, nftables, UFW o firewalld) tras múltiples intentos fallidos de autenticación.
¿Por qué implementar y proteger servidor con Fail2Ban?
Cualquier servidor expuesto a una dirección IP pública en Internet recibe miles de escaneos y ataques automatizados por parte de botnets cada día.
Proteger servidor con Fail2Ban aporta las siguientes ventajas de ciberseguridad:
- Mitigación Automatizada de Fuerza Bruta: Detecta intentos fallidos recurrentes y aplica reglas de bloqueo en el firewall en cuestión de segundos.
- Reducción del Consumo de Recursos: Al bloquear las IP maliciosas en la capa de red/firewall, evitas que sigan procesando peticiones en el demonio SSH o servidor Web.
- Configuración Altamente Personalizable: Permite ajustar el tiempo de bloqueo (bantime), número de reintentos (maxretry) e IP de confianza (ignoreip).
- Compatibilidad Multi-Servicio: Protege SSH, servicios Web (Apache, Nginx), correo electrónico (Postfix, Dovecot) y VPNs.
Requisitos Previos y Buenas Prácticas de Seguridad
Antes de iniciar la instalación, ten en cuenta las siguientes recomendaciones:
- Contar con acceso
sudoo privilegios de usuarioroot. - Tener un firewall activo en tu servidor (UFW, firewalld o iptables).
- Regla de oro de Fail2Ban: Nunca edites directamente el archivo
/etc/fail2ban/jail.conf. Crea siempre una copia llamada/etc/fail2ban/jail.localpara que tus cambios no se sobrescriban en futuras actualizaciones del paquete.
Opción 1: Proteger servidor con Fail2Ban en Debian y Ubuntu
En distribuciones basadas en Debian (incluyendo Debian 13 y Ubuntu Server 24.04 LTS), el paquete se encuentra disponible en los repositorios oficiales de APT.
Paso 1: Instalación del servicio
sudo apt update && sudo apt install -y fail2ban
sudo systemctl enable fail2ban
sudo systemctl status fail2ban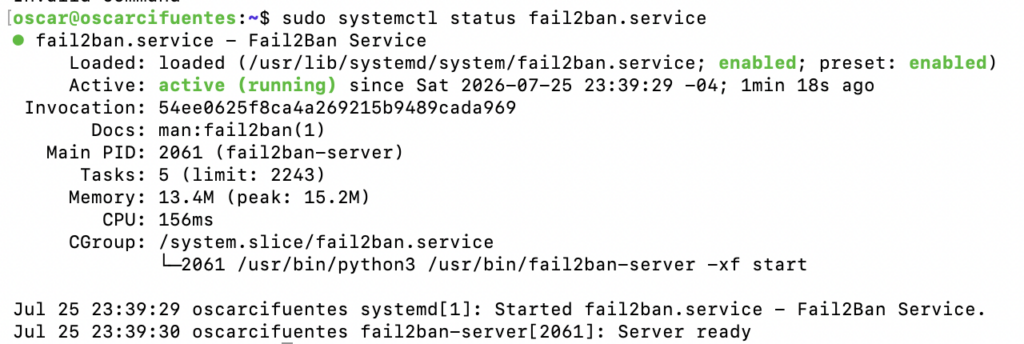
● fail2ban.service - Fail2Ban Service
     Loaded: loaded (/usr/lib/systemd/system/fail2ban.service; enabled; preset: enabled)
     Active: active (running) since Sat 2026-07-25 23:39:29 -04; 1min 18s ago
 Invocation: 54ee0625f8ca4a269215b9489cada969
       Docs: man:fail2ban(1)
   Main PID: 2061 (fail2ban-server)
      Tasks: 5 (limit: 2243)
     Memory: 13.4M (peak: 15.2M)
        CPU: 156ms
     CGroup: /system.slice/fail2ban.service
             └─2061 /usr/bin/python3 /usr/bin/fail2ban-server -xf start

Jul 25 23:39:29 oscarcifuentes systemd[1]: Started fail2ban.service - Fail2Ban Service.
Jul 25 23:39:30 oscarcifuentes fail2ban-server[2061]: Server ready
Paso 2: Crear el archivo de configuración personalizada
Crea el archivo /etc/fail2ban/jail.local partiendo del original:
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
Paso 3: Definir parámetros globales ([DEFAULT])
Modifica los siguientes parámetros dentro de la sección [DEFAULT]:
[DEFAULT]
# Tiempo de bloqueo en segundos (36000s = 10 horas)
bantime = 36000

# Número máximo de reintentos fallidos antes de aplicar el ban
maxretry = 3

# Tiempo en segundos en el que se cuentan los reintentos
findtime = 600

# Excluir tu IP pública o rango de VPN para evitar bloqueos accidentales
ignoreip = 127.0.0.1/8 ::1 190.160.XX.XX
⚠️ Importante: Sustituye
190.160.XX.XXpor la dirección IP pública de tu oficina o la red interna de tu VPN.
Paso 4: Reiniciar el servicio
sudo systemctl restart fail2banOpción 2: Proteger servidor con Fail2Ban en Rocky Linux y AlmaLinux
En distribuciones Enterprise Linux como Rocky Linux 10 o AlmaLinux 10, Fail2Ban no se encuentra en los repositorios base (BaseOS / AppStream), sino en el repositorio EPEL (Extra Packages for Enterprise Linux).
Paso 1: Habilitar EPEL e instalar Fail2Ban
sudo dnf install -y epel-release
sudo dnf install -y fail2ban fail2ban-firewalld
Paso 2: Habilitar e iniciar el servicio mediante Systemd
sudo systemctl enable --now fail2banPaso 3: Configurar el archivo jail.local
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
Aplica los mismos parámetros de ajuste en la sección [DEFAULT] (bantime, maxretry, ignoreip) y reinicia el servicio:
sudo systemctl restart fail2banOpción 3: Proteger servidor con Fail2Ban en Alpine Linux (H2)
En distribuciones ultraligeras y orientadas a la seguridad como Alpine Linux, Fail2Ban utiliza el sistema de iniciación OpenRC en lugar de Systemd.
Paso 1: Instalación de paquetes
sudo apk update
sudo apk add fail2ban
Paso 2: Habilitar e iniciar el servicio con OpenRC
Fail2Ban no arranca de forma automática tras su instalación en Alpine. Debes añadirlo al nivel de ejecución predeterminado:
sudo rc-update add fail2ban default
sudo rc-service fail2ban start
Paso 3: Crear jail.local y reiniciar
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
Tras modificar los parámetros globales, aplica los cambios reiniciando el demonio:
sudo rc-service fail2ban restartGestión y Monitoreo de IPs Bloqueadas con fail2ban-client
Una vez operativo, puedes inspeccionar las métricas de protección de Fail2Ban directamente desde la consola CLI.
1. Verificar el estado general de las jaulas (jails)
sudo fail2ban-client status2. Ver las IPs bloqueadas actualmente en la jaula de SSH (sshd)
sudo fail2ban-client status sshdSalida de ejemplo:
Status for the jail: sshd
|- Filter
|  |- Currently failed: 1
|  |- Total failed:     14
|  `- File list:        /var/log/auth.log
`- Actions
   |- Currently banned: 2
   |- Total banned:     3
   `- Banned IP list:   198.51.100.45 203.0.113.88
3. Cómo Desbloquear una IP (Unban)
Si un usuario legítimo se equivoca al ingresar su clave y resulta bloqueado por error, puedes eliminar el castigo ejecutando:
sudo fail2ban-client set sshd unbanip 198.51.100.45Preguntas Frecuentes sobre proteger servidor con Fail2Ban (FAQ)
¿Dónde puedo ver el registro histórico de bloqueos de Fail2Ban?
Todos los eventos de monitoreo, baneos y desbaneos quedan registrados cronológicamente en el archivo de logs /var/log/fail2ban.log. Puedes consultarlo en tiempo real con:
sudo tail -f /var/log/fail2ban.log¿Qué pasa si reinicio el servidor o el servicio de Fail2Ban?
Fail2Ban guarda el estado de los baneos activos en una base de datos SQLite ubicada en /var/lib/fail2ban/fail2ban.sqlite3. Al reiniciar el servidor o el servicio, los bloqueos activos se restauran automáticamente en el firewall.
¿Fail2Ban reemplaza a un Firewall convencional?
No. Fail2Ban trabaja en conjunto con tu firewall (UFW, firewalld, iptables o nftables). El firewall define qué puertos están abiertos o cerrados, mientras que Fail2Ban añade y remueve reglas dinámicas de bloqueo basadas en el comportamiento del tráfico.
Conclusión
Fail2Ban constituye una capa fundamental dentro de la estrategia de defensa en profundidad de cualquier infraestructura en la nube. Con una configuración básica de solo 5 minutos, reduces drásticamente la superficie de ataque frente a escaneos y scripts maliciosos. COn esta guia acabamos de proteger servidor con Fail2Ban correctamente.