En el ámbito de la administración de sistemas e infraestructura IT, optimizar el rendimiento y la estabilidad de un servidor es crucial. Desplegar un entorno de servidor LEMP en Rocky Linux 10 se consolida como la alternativa ideal a CentOS en entornos de producción B2B, y en esta guía técnica aprenderás paso a paso cómo instalar y configurar cada componente de forma segura aprovechando la inclusión nativa de PHP 8.4.
Instalación del Servidor Web (Nginx)
Nginx es reconocido en la ingeniería de sistemas por su arquitectura asíncrona orientada a eventos, lo que garantiza una gestión de peticiones masivas con un consumo mínimo de memoria RAM. Para instalar un servidor LEMP en Rocky Linux 10, utilizaremos el gestor de paquetes por defecto dnf.
# Actualizar los índices de repositorios del sistema
dnf update -y

# Instalar el servidor web Nginx
dnf install nginx -y
Una vez finalizada la descarga de dependencias, procederemos a habilitar el servicio para que se ejecute de forma automática en cada arranque del sistema operativo y lo iniciaremos de inmediato:
systemctl enable nginx
systemctl start nginx
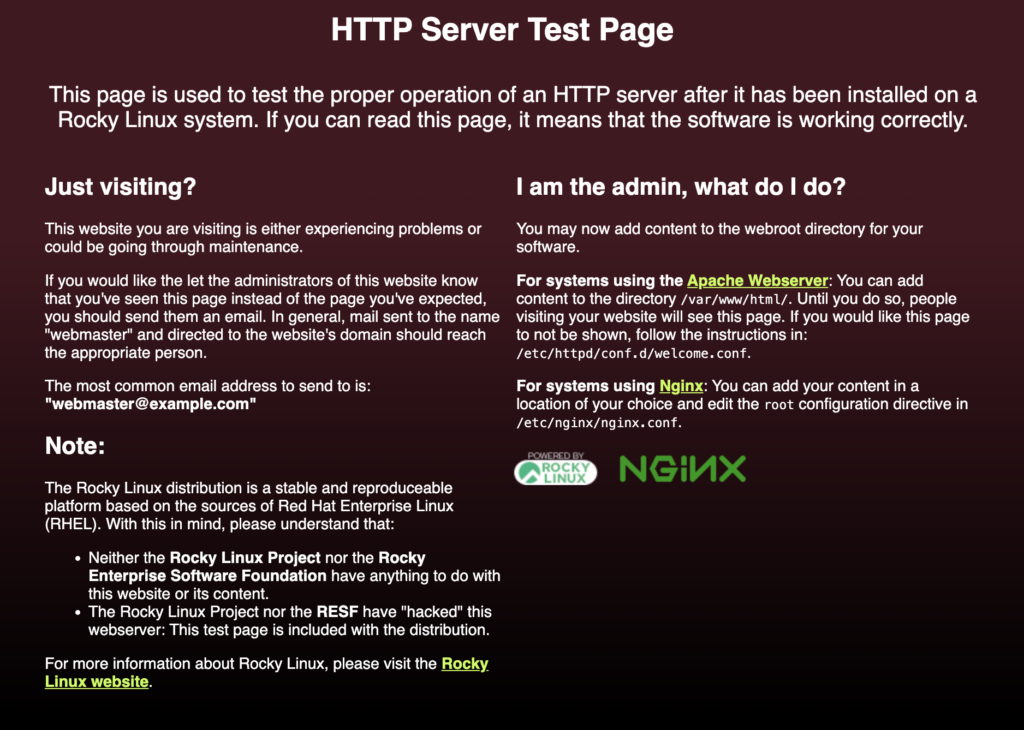
Para verificar el correcto funcionamiento del servidor web, abre un navegador e introduce la dirección IP pública o local de tu servidor. Si la configuración y las zonas de tu cortafuegos (firewalld) son correctas, visualizarás la Página default de Nginx en Rocky Linux.
Instalación y Configuración de PHP 8.4 para Nginx
En nuestro servidor LEMP en Rocky Linux 10 incluye la versión avanzada de PHP 8.4 en sus flujos de módulos oficiales (AppStream). Dado que Nginx no procesa el código PHP de manera nativa, requerimos la implementación de PHP-FPM (FastCGI Process Manager) para procesar las solicitudes dinámicas de forma aislada y eficiente.
# Habilitar e instalar PHP 8.4 junto a los módulos críticos para bases de datos y CLI
dnf module reset php
dnf module install php:8.4 -y
dnf install php-fpm php-mysqlnd php-cli php-json -y
💡 Nota de SysAdmin: Al instalar plataformas de alta demanda o plugins específicos en WordPress, es posible que el sistema requiera extensiones adicionales (como php-gd o php-mbstring). Puedes añadirlas en cualquier momento vía terminal.
Optimización del Proceso PHP-FPM para Nginx
Por defecto, el servicio PHP-FPM en distribuciones basadas en Red Hat está configurado para interactuar con el usuario apache. Para integrarlo limpiamente con Nginx, editaremos su archivo de configuración global:
nano /etc/php-fpm.d/www.confDentro del editor de consola, localiza y modifica los siguientes parámetros para asegurar que el socket o la escucha pertenezcan al usuario del servidor web actual:
user = nginx
group = nginx
listen.owner = nginx
listen.group = nginx
Guarda los cambios (Ctrl+O y luego Ctrl+X) e inicia el entorno de procesamiento habilitando su persistencia en el sistema:
systemctl enable php-fpm
systemctl start php-fpm
systemctl restart nginx
Instalación y Endurecimiento Seguro de MariaDB
El almacenamiento y la gestión de datos relacionales se delegarán en MariaDB, el motor de base de datos de código abierto derivado de MySQL que destaca por su velocidad y estabilidad en producción. Ejecutamos su instalación mediante la terminal:
dnf install mariadb-server mariadb -yActivamos e iniciamos el demonio del motor de base de datos:
systemctl enable mariadb
systemctl start mariadb
Aplicación del Script de Seguridad (Hardening)
Como buena práctica en ciberseguridad y auditorías de infraestructura IT, nunca dejes una base de datos expuesta con sus configuraciones de fábrica. Ejecutaremos el asistente interactivo para mitigar vectores de ataque comunes:
mariadb-secure-installationDurante la ejecución del script, el sistema te solicitará definir criterios clave. Aplica las siguientes recomendaciones técnicas:
- Autenticación por unix_socket: Sí (Y) — Fortalece el acceso local.
- Cambiar contraseña de root: Sí (Y) — Define una cadena robusta y segura.
- Eliminar usuarios anónimos: Sí (Y) — Bloquea accesos no identificados.
- Deshabilitar login remoto de root: Sí (Y) — Restringe el acceso de superusuario únicamente a la consola local.
- Eliminar base de datos de prueba: Sí (Y) — Remueve esquemas públicos de prueba (
test). - Recargar tablas de privilegios: Sí (Y) — Consolida todos los cambios en la memoria RAM del motor inmediatamente.
Conclusión y Pruebas de Acceso
¡Excelente! Siguiendo esta metodología estructurada, ya has desplegado una infraestructura Servidor LEMP en Rocky Linux 10. Para comprobar que el motor de datos responde de manera nativa bajo las nuevas directivas de seguridad, realiza una conexión de prueba ejecutando:
mysql -u root -pIntroduce tus credenciales y estarás dentro del gestor corporativo. Tu servidor Linux ya se encuentra listo para albergar entornos y aplicaciones exigentes.